Gdy pojawia się podejrzenie, że ktoś założył podsłuch w telefonie, liczy się nie panika, tylko szybka weryfikacja. W praktyce taki problem rzadko wygląda spektakularnie: częściej chodzi o ukryte aplikacje, przejęte konto, dziwne uprawnienia albo ślady po tym, że ktoś miał fizyczny dostęp do urządzenia. Poniżej pokazuję, jak odróżnić realne zagrożenie od zwykłej usterki, co sprawdzić na iPhonie i Androidzie oraz jak zabezpieczyć rozmowy i dane bez zbędnego chaosu.
Najważniejsze rzeczy do sprawdzenia, zanim wyciągniesz wnioski
- Jeden objaw nie przesądza o niczym - bateria, nagrzewanie czy większe zużycie danych mogą mieć też zwykłe przyczyny.
- Najpierw sprawdź konta, udostępnianie i uprawnienia, dopiero potem usuwaj aplikacje.
- Na iPhonie najważniejsza jest Kontrola bezpieczeństwa, lista zalogowanych urządzeń i profile zarządzania.
- Na Androidzie kluczowe są specjalne uprawnienia, aplikacje z nieznanego źródła i skan Google Play Protect.
- Jeśli ryzyko jest wysokie, nie przywracaj ślepo kopii zapasowej po resecie, bo problem może wrócić.
Jak naprawdę wygląda ukryte monitorowanie telefonu
W praktyce nie chodzi zwykle o filmowy „podsłuch”, tylko o oprogramowanie monitorujące, przejęte konto albo połączenie obu tych rzeczy. Taki mechanizm może podglądać lokalizację, historię połączeń, wiadomości, zdjęcia, a czasem także użycie mikrofonu lub kamery. Najczęściej dzieje się to po fizycznym dostępie do telefonu albo po wyłapaniu danych do konta w chmurze.
Ja patrzę na to w trzech warstwach. Pierwsza to aplikacje działające w tle i ukrywające się pod niepozorną nazwą. Druga to konto Apple lub Google, do którego ktoś ma dostęp i widzi synchronizowane dane. Trzecia to urządzenie z osłabionymi zabezpieczeniami, na przykład po rootowaniu lub jailbreaku, czyli odblokowaniu systemu w sposób, który usuwa część fabrycznych barier bezpieczeństwa.
To ważne rozróżnienie, bo nie każdy problem z telefonem oznacza złośliwe oprogramowanie. Czasem winna jest zwykła synchronizacja konta, stary system albo zbyt szerokie uprawnienia aplikacji. Dlatego sensowna diagnoza zaczyna się od sprawdzenia, co dokładnie ma dostęp do danych, a nie od przypadkowego kasowania wszystkiego po kolei.
Sygnały, które naprawdę mają znaczenie
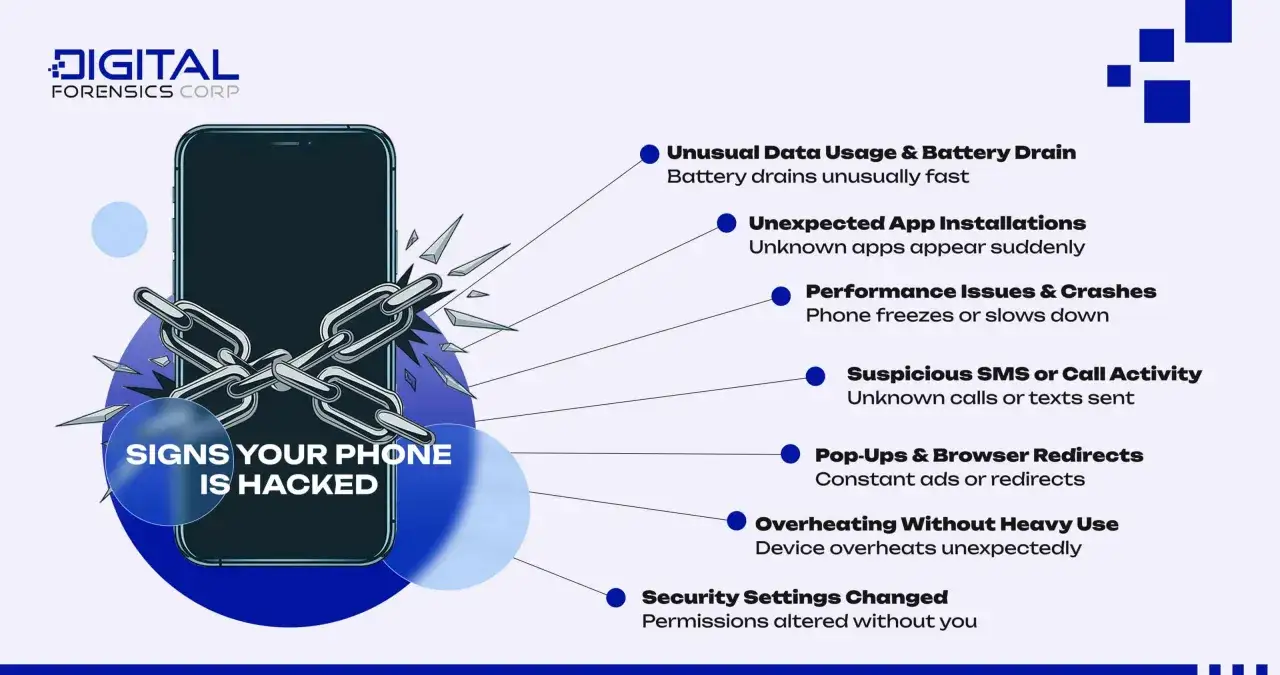
Najbardziej mylące są objawy, które mogą wskazywać zarówno na infekcję, jak i na zwykłe zużycie telefonu. Ja traktuję je jako sygnały ostrzegawcze, a nie dowód. Jeżeli pojawia się kilka z nich naraz, warto wejść głębiej i sprawdzić ustawienia oraz konta.
| Objaw | Co może oznaczać | Jak to czytam w praktyce |
|---|---|---|
| Szybsze rozładowywanie baterii | Aplikacja działa w tle, wysyła dane albo stale korzysta z lokalizacji | Sam objaw nie wystarcza, ale jeśli pojawił się nagle, warto sprawdzić ostatnio zainstalowane aplikacje |
| Wyższe zużycie danych mobilnych | Ukryty proces synchronizuje informacje z siecią | To jeden z mocniejszych sygnałów, zwłaszcza gdy nie zmieniłeś sposobu korzystania z telefonu |
| Telefon nagle się grzeje albo pracuje wolniej | Coś działa stale w tle | Może to być też stary akumulator lub wymagająca aplikacja, więc sprawdź kontekst |
| Zmiany w ustawieniach, których nie wykonywałeś | Przekierowania, nowe uprawnienia, włączone udostępnianie lokalizacji | To sygnał, którego nie ignoruję, bo zwykle oznacza już realną ingerencję |
| Nieznane aplikacje, profile lub uprawnienia specjalne | Stalkerware, narzędzie administracyjne albo aplikacja podszywająca się pod systemową | Jeśli nie potrafisz wyjaśnić, skąd się wzięły, uznaj je za podejrzane |
| Alerty o logowaniach z obcych urządzeń | Ktoś mógł wejść na konto Google, Apple lub pocztę | To bywa ważniejsze niż sama aplikacja na telefonie, bo daje dostęp do danych z chmury |
Jedna rzecz, którą widzę wyjątkowo często: ludzie przywiązują się do szumu w słuchawce, echa podczas rozmowy albo „dziwnych przerw” w połączeniu. To bardzo słaby dowód. Sieć komórkowa, Bluetooth, słaby zasięg i sam operator potrafią dawać podobne efekty bez żadnego monitorowania. Lepiej patrzeć na wzór zachowania urządzenia niż na pojedynczy incydent.
Co sprawdzić na iPhonie
Na iPhonie zaczynam od funkcji, którą Apple przygotowało właśnie na takie sytuacje. Kontrola bezpieczeństwa pozwala szybko przejrzeć, komu i czemu urządzenie udostępnia dane, a w razie potrzeby natychmiast zatrzymać udostępnianie. To nie jest magiczne „lekarstwo” na wszystko, ale bardzo dobry pierwszy krok, kiedy podejrzewasz nieautoryzowany dostęp.
- Wejdź w Ustawienia > Prywatność i ochrona > Kontrola bezpieczeństwa i sprawdź, komu udostępniasz dane.
- Przejrzyj urządzenia zalogowane do konta Apple i usuń te, których nie rozpoznajesz.
- Sprawdź, czy nie masz włączonego nieznanego profilu zarządzania urządzeniem albo profilu konfiguracyjnego, którego nie instalowałeś.
- Przejrzyj uprawnienia aplikacji do lokalizacji, mikrofonu, zdjęć i kontaktów.
- Usuń aplikacje, które wyglądają podejrzanie, mają dziwną nazwę albo pojawiły się bez Twojej wiedzy.
- Zaktualizuj iOS do najnowszej wersji, bo starsze wydania zostawiają więcej miejsca na nadużycia.
Jeśli sytuacja wygląda poważnie, nie kończę na „sprzątaniu” ustawień. Najpierw odcinam udostępnianie i sprawdzam konta, bo problem może siedzieć nie w samej aplikacji, lecz w synchronizacji z chmurą. Dopiero później rozważam pełne wyzerowanie urządzenia.
Co sprawdzić na Androidzie
Na Androidzie układ menu różni się między producentami, ale logika jest ta sama: trzeba sprawdzić aplikacje, specjalne uprawnienia i źródła instalacji. Tu bardzo często wychodzą na jaw rzeczy, których użytkownik nie pamiętał albo w ogóle nie kojarzył, bo złośliwa aplikacja potrafi się ukrywać głęboko w systemie.
- Otwórz listę zainstalowanych aplikacji i posortuj ją po dacie instalacji.
- Sprawdź specjalny dostęp: ułatwienia dostępu, dostęp do powiadomień, uprawnienia administratora urządzenia, dostęp do użycia aplikacji i możliwość instalowania z nieznanych źródeł.
- Uruchom skan Google Play Protect, bo to pierwszy filtr na podejrzane aplikacje zainstalowane zewnętrznie lub przez pliki APK.
- Przejrzyj konto Google i listę urządzeń zalogowanych do tego konta.
- Sprawdź, czy aplikacje mają sensowne uprawnienia do mikrofonu, aparatu, SMS-ów i lokalizacji.
- Jeśli telefon był rootowany, potraktuj to jako podwyższone ryzyko i nie zakładaj, że standardowe zabezpieczenia wystarczą.
W przypadku Androida ważny jest jeszcze jeden szczegół: nie każdy telefon pokazuje te same ścieżki ustawień, więc trzeba myśleć kategoriami, a nie nazwami z jednego konkretnego modelu. Szukasz nie „idealnego menu”, tylko wszystkich miejsc, w których aplikacja mogła dostać dodatkową kontrolę nad systemem.
Co zrobić, gdy podejrzenie się potwierdza
Jeżeli masz już mocne przesłanki, nie zaczynam od gwałtownego resetu. Najpierw zabezpieczam dostęp do kont i danych, bo nierozsądny ruch może odciąć Cię od własnych informacji albo przywrócić problem z kopii zapasowej. To moment, w którym liczy się kolejność.
| Działanie | Kiedy ma sens | Na co uważać |
|---|---|---|
| Zmiana haseł z innego urządzenia | Gdy podejrzewasz przejęcie konta e-mail, Google lub Apple | Nie rób tego z telefonu, który może być monitorowany |
| Wylogowanie obcych urządzeń | Gdy widzisz nieznane sesje lub urządzenia na koncie | Możesz odciąć też własny dostęp, więc sprawdzaj listę uważnie |
| Reset fabryczny | Gdy nie wiesz, co dokładnie zostało zainstalowane | To usuwa wszystko z telefonu, ale backup może przywrócić problem |
| Nowy telefon i nowe konto | Gdy ryzyko jest wysokie albo ktoś miał długotrwały dostęp do urządzenia | To najpewniejsza, ale też najbardziej kosztowna opcja |
Jeśli chcesz zachować dowody, zrób to zanim cokolwiek skasujesz. Zapisz zrzuty ekranu, daty, podejrzane nazwy aplikacji, alerty logowania i zmiany w ustawieniach. Gdy stawką jest bezpieczeństwo osobiste, korzystaj z drugiego telefonu lub komputera, a nie z urządzenia, które może być śledzone.
Przy pełnym czyszczeniu telefonu kluczowa jest jeszcze jedna zasada: nie przywracaj bezrefleksyjnie wszystkiego z backupu. W kopii mogą wrócić nie tylko zdjęcia i kontakty, ale też elementy, które miały zostać usunięte. Jeśli nie masz pewności, zacznij od czystej konfiguracji i dołóż tylko to, co naprawdę potrzebne.
Jak ograniczyć ryzyko w przyszłości
Najlepsza ochrona przed podobnym problemem to nie jeden „antywirus”, tylko nawyki. Ja zwykle rekomenduję zestaw prostych kroków, które razem robią większą różnicę niż pojedyncza aplikacja ochronna.
- Używaj mocnego kodu odblokowania, najlepiej dłuższego niż 4 cyfry.
- Włącz uwierzytelnianie dwuskładnikowe do konta e-mail, Apple lub Google i nie opieraj wszystkiego na jednym haśle.
- Regularnie aktualizuj system i aplikacje.
- Co jakiś czas przeglądaj uprawnienia do lokalizacji, mikrofonu, aparatu, kontaktów i plików.
- Nie instaluj aplikacji spoza oficjalnego sklepu, jeśli nie masz naprawdę dobrego powodu.
- Nie rootuj i nie jailbreakuj telefonu, jeśli nie musisz, bo osłabiasz wbudowane zabezpieczenia.
- Nie udostępniaj nikomu kodu blokady ani danych logowania, nawet „na chwilę”.
- Sprawdzaj listę urządzeń zalogowanych do konta i usuwaj te, których nie rozpoznajesz.
W praktyce najwięcej problemów zaczyna się od banalnych rzeczy: wspólnego kodu, pożyczonego telefonu, zbyt szerokich uprawnień albo hasła używanego wszędzie. To nie brzmi spektakularnie, ale właśnie tak najczęściej przecieka prywatność.
Najrozsądniejsza kolejność działań, gdy prywatność rozmów jest zagrożona
Gdybym miał zamknąć ten temat w jednej sekwencji, zrobiłbym to tak: najpierw sprawdzenie kont i urządzeń, potem usunięcie podejrzanych uprawnień i aplikacji, a dopiero później decyzja o resecie albo zmianie telefonu. Taka kolejność ogranicza ryzyko, że sam sobie utrudnisz odzyskanie kontroli nad danymi.
- Najpierw oceń, czy to pojedyncza anomalia, czy zestaw kilku sygnałów naraz.
- Potem użyj innego urządzenia do zmiany haseł i włączenia dodatkowego zabezpieczenia kont.
- Następnie przejrzyj udostępnianie lokalizacji, zalogowane urządzenia i specjalne uprawnienia aplikacji.
- Jeśli trafisz na nieznane profile, aplikacje administracyjne albo podejrzane logowania, traktuj sprawę jako pilną.
- Na końcu wybierz między czyszczeniem, resetem a wymianą telefonu, zależnie od skali ryzyka.
Jeżeli bezpieczeństwo rozmów ma dla Ciebie realne znaczenie, nie próbuj załatwić wszystkiego jednym kliknięciem. Najlepsze efekty daje spokojna, techniczna weryfikacja i dopiero potem zdecydowane działanie. Właśnie tak odzyskuje się kontrolę nad telefonem bez dokładania sobie kolejnych problemów.