W tym tekście rozkładam na części pierwszy kontakt z wyłudzeniem kodu BLIK: jak zaczyna się atak, dlaczego tak łatwo działa i co zrobić, żeby nie stracić pieniędzy. Pokazuję też, jak odróżnić zwykłą prośbę od próby manipulacji oraz jakie kroki wykonać natychmiast po podejrzanej transakcji. To ważne, bo w praktyce najsłabszym ogniwem nie jest sama technologia, tylko pośpiech, zaufanie i automatyczne klikanie.
Najważniejsze rzeczy do zapamiętania
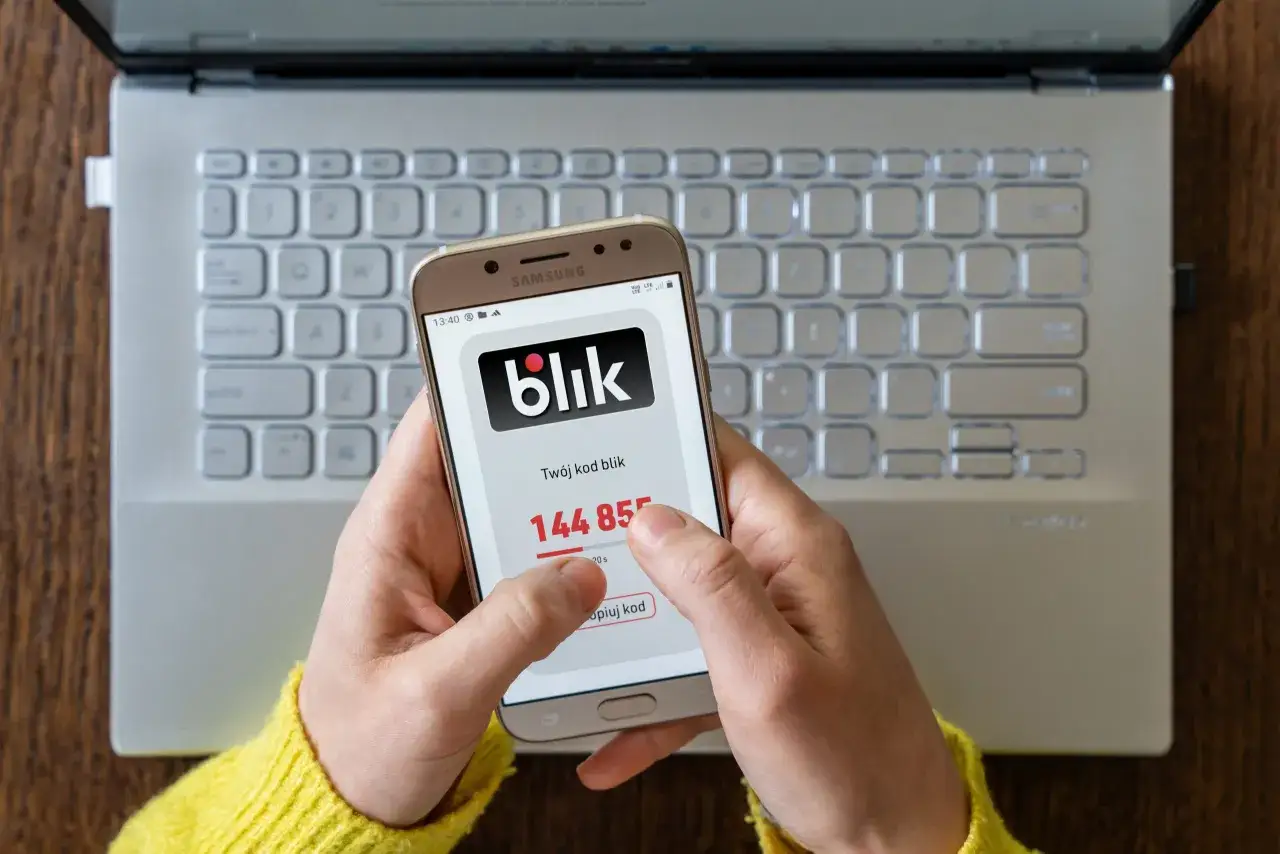
- Kod BLIK jest jednorazowy, ma 6 cyfr i jest ważny przez 2 minuty.
- Samo poznanie kodu zwykle nie wystarcza do „wyczyszczenia konta” - potrzebne jest jeszcze potwierdzenie operacji.
- Przestępcy najczęściej grają na presji czasu, zaufaniu do znajomego albo autorytecie rzekomego pracownika banku.
- Najpierw weryfikuję prośbę innym kanałem, dopiero potem myślę o płatności.
- Po podejrzanej transakcji liczą się minuty: bank, blokada, zabezpieczenie dowodów i zgłoszenie sprawy.
Jak działa wyłudzenie kodu BLIK
Mechanizm jest prosty i właśnie dlatego skuteczny: przestępca nie musi łamać zabezpieczeń banku, tylko skłonić człowieka do podania kodu i przyjęcia fałszywej narracji. Z mojego punktu widzenia to klasyczny przykład social engineering, czyli ataku na zachowanie użytkownika, a nie na sam system.
Najczęściej wygląda to tak:
- Sprawca przejmuje konto w komunikatorze albo podszywa się pod znajomego, sprzedawcę lub pracownika instytucji.
- Tworzy poczucie pilności: „jestem w kłopocie”, „potrzebuję tylko chwilowej pomocy”, „to sprawa na teraz”.
- Prosi o wygenerowanie kodu BLIK i przekazanie go w wiadomości.
- Używa kodu do konkretnej operacji, na przykład wypłaty z bankomatu albo płatności online.
- W aplikacji bankowej pojawia się prośba o potwierdzenie transakcji, ale ofiara często klika ją odruchowo, bez czytania szczegółów.
Według BLIKA kod jest jednorazowy i ważny tylko 2 minuty, ale to nie rozwiązuje problemu, jeśli użytkownik potwierdzi operację, nie sprawdzając kwoty, odbiorcy albo typu transakcji. Tu właśnie kończy się wygoda, a zaczyna ryzyko. I dokładnie dlatego trzeba zrozumieć, na czym polega skuteczność takiej manipulacji.
To prowadzi do pytania ważniejszego niż sam schemat: dlaczego tak wiele osób daje się na niego złapać?
Dlaczego ten mechanizm wciąż działa
Najkrócej mówiąc, oszuści nie walczą z kryptografią, tylko z uwagą. W praktyce wygrywają wtedy, gdy ofiara czuje presję, nie ma czasu na weryfikację i ufa kanałowi, przez który przyszła prośba. Ja traktuję to jako problem psychologiczny bardziej niż techniczny.
| Czynnik | Co robi oszust | Dlaczego to działa |
|---|---|---|
| Presja czasu | Twierdzi, że sprawa jest pilna i trzeba działać natychmiast | Ogranicza czas na myślenie i sprawdzenie szczegółów |
| Zaufany kanał | Pisze z konta znajomego albo z numeru, który wygląda wiarygodnie | Obniża czujność, bo wiadomość nie wygląda jak typowy spam |
| Mała kwota | Prosi o „niewielką przysługę” lub kwotę kilkuset złotych | Brzmi niewinnie, więc łatwiej przejść do działania bez analizy |
| Pozorne bezpieczeństwo | Wykorzystuje fakt, że BLIK kojarzy się z szybkim i bezpiecznym płaceniem | Użytkownik myśli o wygodzie, a nie o weryfikacji komunikatu w aplikacji |
Ważny szczegół: to nie jest sytuacja, w której ktoś „czyta” cały kod i sam z siebie wyciąga pieniądze z konta. Zwykle sukces ataku zależy od tego, czy użytkownik potwierdzi operację bez sprawdzenia jej treści. Właśnie dlatego sama świadomość, że kod jest jednorazowy, nie wystarcza.
Skoro rozumiem już mechanizm, warto przyjrzeć się konkretnym wariantom, bo w praktyce nie chodzi o jeden scenariusz, tylko o kilka dobrze znanych sztuczek.
Najczęstsze scenariusze, na które trzeba uważać
W 2026 roku wciąż powtarzają się te same schematy, tylko opakowane w trochę inne historie. Z punktu widzenia ofiary różnica jest kosmetyczna, bo zawsze chodzi o to samo: skłonić do przekazania kodu i kliknięcia zgody bez zastanowienia.
- „Znajomy w potrzebie” - wiadomość przychodzi z przejętego konta w komunikatorze. Treść brzmi naturalnie, bo oszust zwykle naśladuje styl rozmowy i dopytuje o drobiazgi, żeby nie wzbudzić podejrzeń.
- „Pilna pożyczka” - ktoś prosi o „chwilowe wsparcie”, bo „zablokowała się karta”, „brakuje na powrót do domu” albo „trzeba natychmiast opłacić sprawę”. To jedna z najbardziej klasycznych wersji.
- „Sprzedający albo kupujący” - przy ogłoszeniach ktoś oferuje płatność wyłącznie przez BLIK albo prosi o kod pod pretekstem zabezpieczenia rezerwacji. Tu łatwo pomylić zwykłą transakcję z fałszywą presją.
- „Pracownik banku” - rozmówca twierdzi, że konto jest zagrożone, a środki trzeba „przenieść” lub „potwierdzić operację bezpieczeństwa”. To szczególnie groźne, bo udaje procedurę ochronną.
- Podszycie pod bliską osobę głosem lub wideo - coraz częściej pojawiają się próby wykorzystania wygenerowanego głosu albo krótkiego deepfake’a. Sam znajomy głos nie jest już dowodem, że po drugiej stronie rzeczywiście jest ta osoba.
W podobnych kampaniach, o których ostrzegają służby, oszuści najczęściej bazują na pośpiechu i obietnicy prostego rozwiązania problemu. To ważne, bo właśnie ten element najłatwiej przeoczyć, gdy rozmowa wydaje się „normalna”.
Skoro wariantów jest kilka, potrzebny jest prosty filtr, który pozwala je odróżnić od prawdziwej prośby. I taki filtr da się zbudować bez specjalistycznej wiedzy.
Jak odróżnić prawdziwą prośbę od próby oszustwa
Ja stosuję jedną zasadę: jeśli ktoś prosi o pieniądze lub kod BLIK, a ja nie mogę tego zweryfikować w dwa ruchy, to traktuję sprawę jak incydent bezpieczeństwa. To zdrowe podejście, bo oszust liczy właśnie na to, że człowiek wejdzie w rozmowę zamiast sprawdzić fakty.
| Sygnał ostrzegawczy | Co to zwykle oznacza | Jak reaguję |
|---|---|---|
| Prośba o kod bez rozmowy telefonicznej | Ktoś próbuje ominąć naturalną weryfikację tożsamości | Dzwonię na numer zapisany wcześniej, nie na ten z wiadomości |
| Presja czasu i emocji | Rozmówca chce wyłączyć rozsądek | Przerywam rozmowę i wracam do niej dopiero po sprawdzeniu faktów |
| Styl wiadomości nie pasuje do nadawcy | Możliwe przejęcie konta albo podszycie się pod kogoś innego | Weryfikuję drugą ścieżką: telefon, inny komunikator, kontakt osobisty |
| Prośba jest ogólna, bez szczegółów | Sprawca nie chce ujawniać celu operacji | Nie podaję kodu, dopóki nie wiem dokładnie, za co ma posłużyć |
| W aplikacji pojawia się inna kwota albo inny odbiorca | To już nie jest ta sama historia, którą słyszałem w czacie | Nie potwierdzam transakcji i sprawdzam, co dokładnie wyświetla bank |
To właśnie ten ostatni punkt jest najważniejszy. Jeśli opis sytuacji w rozmowie nie zgadza się z tym, co pokazuje aplikacja, nie ma znaczenia, jak wiarygodnie brzmi głos po drugiej stronie. Zawsze wygrywa ekran, nie opowieść.
Gdy już wiem, jak rozpoznać zagrożenie, kolejnym krokiem jest reakcja po błędzie. I tu liczy się szybkość bardziej niż idealna kolejność działań.
Co zrobić od razu po podaniu kodu
Jeśli kod już trafił do niepowołanej osoby, nie warto tracić czasu na analizowanie, czy „może nic się jeszcze nie stało”. Trzeba działać od razu, bo w takich sytuacjach liczą się minuty, a czasem sekundy.
- Nie potwierdzaj żadnej podejrzanej transakcji - jeśli aplikacja pokazuje operację, której nie rozpoznajesz, odrzuć ją.
- Skontaktuj się z bankiem - użyj oficjalnej infolinii lub kontaktu dostępnego w aplikacji i poproś o pilną pomoc przy podejrzanej transakcji.
- Zmień hasła do komunikatorów i poczty - jeśli oszust miał dostęp do Messengera, WhatsAppa, e-maila albo innego kanału, trzeba odciąć mu możliwość dalszego podszywania się.
- Zabezpiecz dowody - zapisz zrzuty ekranu, treść rozmowy, godzinę, kwotę, numer rachunku lub identyfikator operacji.
- Zgłoś sprawę Policji - im pełniejszy materiał dowodowy, tym łatwiej odtworzyć przebieg zdarzenia i powiązać go z innymi incydentami.
Jak przypomina Policja, po oszustwie trzeba natychmiast skontaktować się z bankiem, zgłosić sprawę i zabezpieczyć wiadomości oraz zrzuty ekranu. To nie jest formalność dla spokoju sumienia, tylko realna pomoc w dalszych działaniach.
Po takim zdarzeniu wiele osób pyta, jak uniknąć powtórki. Odpowiedź nie sprowadza się do jednego przycisku, ale da się zbudować sensowny zestaw nawyków.
Jak ograniczyć ryzyko przy płatnościach mobilnych
Najlepsza ochrona nie polega na strachu przed BLIKIEM, tylko na kilku prostych nawykach. Sam system jest wygodny, a problem zaczyna się wtedy, gdy człowiek oddaje decyzję komuś obcemu albo przestaje czytać to, co zatwierdza.
- Oddziel rozmowę od płatności - jeśli ktoś prosi o pieniądze, najpierw weryfikuję go innym kanałem.
- Włącz dodatkowe zabezpieczenia telefonu - blokada ekranu, biometria i aktualny system operacyjny zmniejszają ryzyko przejęcia urządzenia.
- Nie ignoruj szczegółów w aplikacji - kwota, odbiorca i typ operacji muszą zgadzać się z tym, czego się spodziewam.
- Ustaw niższe limity, jeśli bank na to pozwala - to nie zatrzyma każdego oszustwa, ale ograniczy skalę ewentualnej straty.
- Dbaj o komunikatory i pocztę - osobne, mocne hasło i logowanie wieloskładnikowe utrudniają przejęcie konta.
- Aktualizuj aplikację bankową i system - poprawki bezpieczeństwa mają znaczenie również w codziennym użytkowaniu.
- Nie działaj pod presją - jeśli ktoś mówi, że „trzeba teraz”, traktuję to jako sygnał do zatrzymania się, nie do przyspieszenia.
W praktyce najwięcej daje nie jeden wielki mechanizm, ale konsekwentne odruchy: czytam, sprawdzam, oddzwaniam, porównuję szczegóły. Taka rutyna jest nudna, ale właśnie dlatego działa.
Na koniec zostaje rzecz najprostsza, a jednocześnie najważniejsza: BLIK nie jest problemem sam w sobie. Problemem jest chwila nieuwagi w momencie, gdy ktoś próbuje przekonać nas, że „to tylko formalność” albo „to potrwa sekundę”.
Jedna zasada, która realnie zmniejsza ryzyko
Jeśli miałbym sprowadzić cały temat do jednego zdania, powiedziałbym tak: nie podawaj kodu i nie zatwierdzaj operacji, dopóki nie masz 100-procentowej pewności, kto prosi i po co. To prostsze niż późniejsze odzyskiwanie kontroli nad sytuacją.
Ja patrzę na ten temat jak na test dojrzałości cyfrowej. Płatności mobilne mają być szybkie, ale nie mogą być automatyczne w złym sensie. Gdy pojawia się prośba o kod, najbezpieczniej jest na moment zwolnić, sprawdzić szczegóły i dopiero potem zdecydować. Właśnie ta krótka pauza najczęściej oddziela wygodną transakcję od kosztownego błędu.